- В компании Trezor предостерегли пользователей переходить по ссылкам в мошеннических электронных письмах.
- В BitBox заявили, что его провайдер рассылок, скорее всего, был взломан.
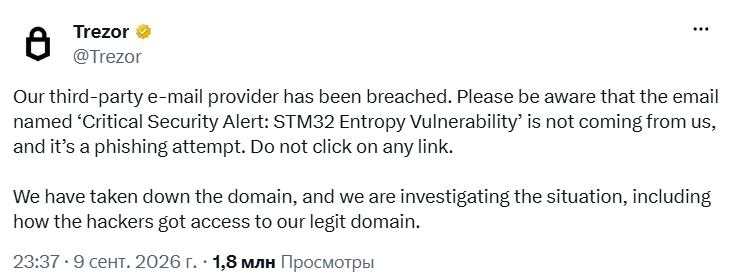
Представитель производителя аппаратных кошельков Trezor заявил, что его сторонний поставщик подвергся взлому. В связи с этим пользователей предупредили, что электронное письмо с темой «Критическое предупреждение о безопасности: уязвимость STM32 Entropy» является попыткой фишинга. Компания призвала пользователей не переходить по ссылкам и сообщила, что уже разбирается в ситуации.
Фишинговое сообщение, о котором идёт речь, должно было убедить пользователей в том, что в микроконтроллёрах STM32, используемых в устройствах, обнаружена серьёзная уязвимость. Из-за этого могут генерироваться фразы восстановления без достаточной степени случайности, что потенциально ставит под угрозу средства пользователей.
Одновременно с Trezor предупреждения о фишинговой атаке получили владельцы устройств BitBox. Компания заявила, что её поставщик новостных рассылок, скорее всего, был скомпрометирован.
Это не первый случай, когда сторонний партнёр Trezor подвергается взлому системы безопасности. В августе платформа сообщила о подобном инциденте, связанном с её логистическим партнёром ShipMonk, в результате которого были раскрыты персональные данные почти 14,000 клиентов. 4 сентября в Trezor сообщили, что пострадали ещё 67,000 клиентов в США.